Traitement Transactionnel et Analytique Hybride (HTAP) : Élimination des pipelines ETL avec Azure Synapse Link et Cosmos DB
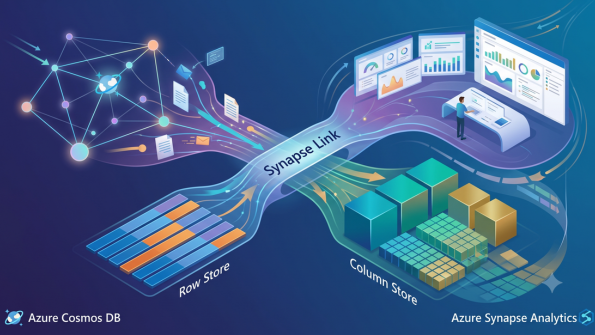
Les pipelines de données traditionnels (ETL) introduisent un décalage temporel inacceptable entre le moment où une transaction est enregistrée dans la base de données opérationnelle et celui où cette information … Lire la suite
Scalabilité mondiale et continuité des activités : architecture actif-actif avec Azure Front Door et Cosmos DB

A dépendência d’une seule région de nuage impose une vulnérabilité catastrophique: des désastres régionaux ou des pannes critiques dans l’infrastructure du fournisseur entraînent une inactivité totale et des pertes financières … Lire la suite

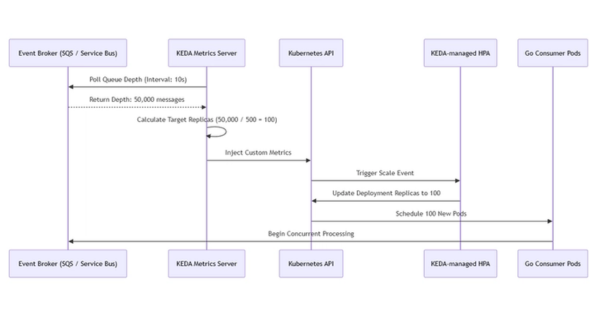
Dimensionnement automatique piloté par les événements en multi-cloud : fédérer KEDA et Go sur AWS et Azure.

Des charges de travail d’ingestion de données imprévisibles et de volume élevé exposent les limites fondamentales des auto‑échelles horizontales de pods (HPA) nativement intégrées à Kubernetes. Lorsqu’un système reçoit un … Lire la suite

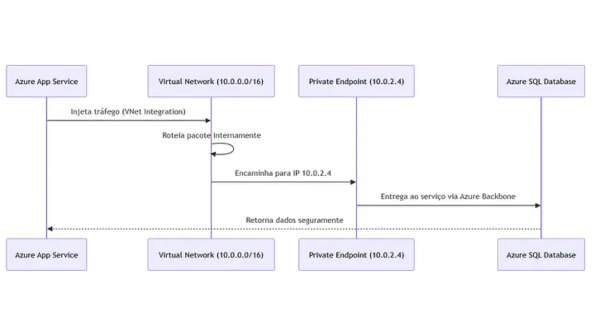
Isolation Zéro Trust du Backend-as-a-Service : Concevoir des réseaux privés avec Azure Private Link et l’intégration VNet

La commodité opérationnelle des services de plateforme en tant que service (PaaS) masque souvent une vulnérabilité architecturale sévère: une exposition native à Internet public. Lorsque des entreprises provisionnent des bases … Lire la suite

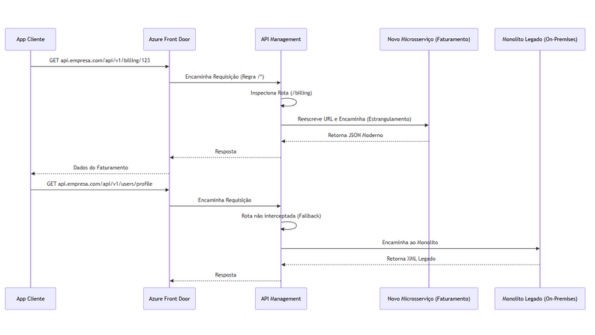
Modèle Strangler Fig à grande échelle : modernisation des monolithes avec Azure Front Door et API Management

La modernisation de systèmes monolithiques hérités présente l’un des plus grands risques financiers et opérationnels de l’ingénierie logicielle d’entreprise. Tenter de réécrire l’ensemble de la plateforme lors d’un seul événement … Lire la suite

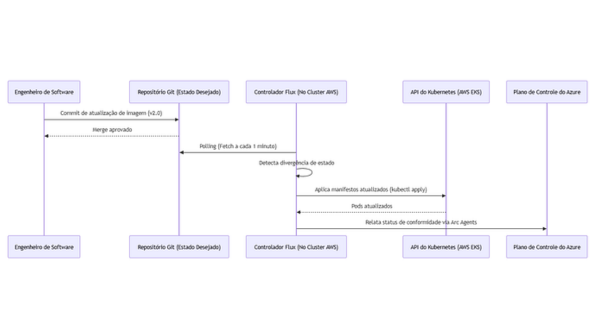
Gouvernance Multicloud et GitOps : Unifier des Clusters Kubernetes avec Azure Arc et Flux

La prolifération organique de clusters Kubernetes répartis entre des centres de données locaux, Amazon Web Services (AWS) et Microsoft Azure génère une fragmentation opérationnelle catastrophique. Lorsque chaque environnement dépend de … Lire la suite

Architecture d’identité multi-cloud Zero Trust: fédération SPIFFE/SPIRE sur AWS et Azure

Les topologies rigides de ségrégation réseau et de sécurité de périmètre local échouent à unifier la communication entre des microservices distribués sur plusieurs fournisseurs de cloud. Lorsque les ingénieurs d’infrastructure … Lire la suite