Isolation Zéro Trust du Backend-as-a-Service : Concevoir des réseaux privés avec Azure Private Link et l’intégration VNet
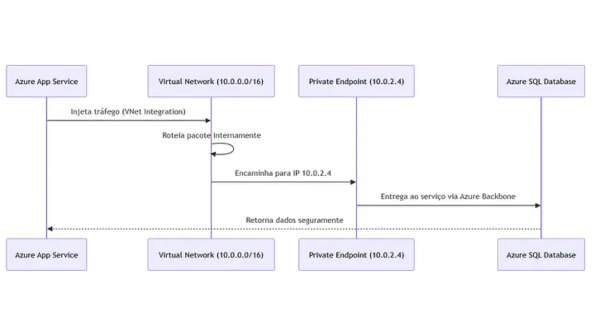
La commodité opérationnelle des services de plateforme en tant que service (PaaS) masque souvent une vulnérabilité architecturale sévère: une exposition native à Internet public. Lorsque des entreprises provisionnent des bases … Lire la suite